ISMS(ISO27001)の取得費用はいくらかかる?初回審査、コンサルティング、社内工数、セキュリティ対策、取得後の維持費まで、自社でコンサルを使わずISMSを取得した企業が実務目線で解説します。
ISMS取得にはいくらかかる?審査・コンサル・維持費の相場を解説
ISMS(ISO/IEC 27001)の取得を検討するとき、多くの企業が最初に気になるのが「結局いくらかかるのか?」という点ではないでしょうか。
結論からいうと、ISMS取得に全国共通の定価はありません。
認証範囲、従業員数、拠点数、業務内容、利用する認証機関などによって審査費用が変わるためです。
現在公開されている複数の費用例を見ると、中小企業の初回審査費用はおおむね50万〜150万円程度が一つの目安になります。
ただし、本当に考えるべきなのは審査料金だけではありません。
ISMS取得にかかるコストは、大きく分けると次の4種類です。
| 費用 | 必須か | おおよその考え方 |
|---|---|---|
| 認証機関への審査費用 | 必須 | 約50万〜150万円程度が一つの目安 |
| ISMSコンサル費用 | 任意 | 数十万〜200万円以上と幅が大きい |
| セキュリティ対策・ツール費用 | 状況による | 現在の環境との差分次第 |
| 社内担当者の人件費・工数 | 実質必須 | 自力取得でも発生する |
特に重要なのは、ISMSコンサルは必須ではないということです。
実際、私たち自身も外部のISMSコンサルタントを利用せず、自社でISMS認証を取得しました。
この記事では、審査費用だけでは見えないISMS取得の「本当のコスト」を分解していきます。
ISMS取得費用の内訳
ISMS取得にかかる費用を考えるときは、「ISMS取得費用」という一つの金額で考えない方が分かりやすくなります。
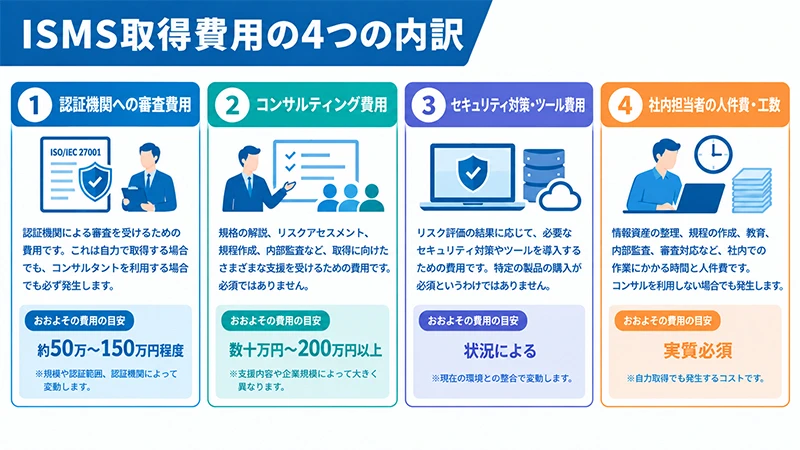
1. 認証機関へ支払う審査費用
ISMS認証を取得するためには、認証機関による審査を受ける必要があります。
これは自力でISMSを構築した場合でも、コンサルタントを利用した場合でも発生します。
つまり、ISMS取得において削ることができない費用です。
ISMSの初回認証審査は、原則として第一段階審査と第二段階審査の2段階で実施されます。
審査日数や審査工数は、認証範囲や組織規模などによって異なります。
市場で公開されている料金例を見ると、初回審査費用はおおむね次のようなレンジです。
| 対象人数の目安 | 初回審査費用のイメージ |
|---|---|
| ~20名程度 | 約50万〜70万円 |
| 21~50名程度 | 約70万〜90万円 |
| 51~100名程度 | 約90万〜120万円 |
| 100名以上 | 約110万〜150万円以上 |
これは公式料金表ではなく、複数の公開事例をもとにした目安です。
実際の金額は認証機関から見積もりを取得する必要があります。
また、審査員の交通費や宿泊費などが別途発生する場合もあります。
予算を組む際には、単純な審査料金だけではなく、付帯費用まで含めた見積もりを確認しましょう。
2. ISMSコンサルティング費用
ISMS取得費用の中で大きな差が出やすいのが、外部コンサルタントを利用するかどうかです。
ISMSコンサルでは一般的に、規格の解説、リスクアセスメント、規程作成、内部監査、従業員教育、審査準備などを支援してもらいます。
支援内容によって料金差が非常に大きく、数十万円程度のサービスから、100万〜200万円を超える支援まで存在します。
ここで押さえておきたいのは、
コンサルティング費用はISMS取得に必須の費用ではない
ということです。
ISO/IEC 27001が求めているのは、コンサルタントへの依頼ではなく、自社に適した情報セキュリティマネジメントシステムを構築し、運用していることです。
そのため、社内に規格を理解して進められる担当者がいれば、コンサルなしでも取得できます。
私たちも実際にこの方法でISMSを取得しています。
詳しい進め方については、以下の記事で12ステップに分けて解説しています。
→ ISMSをコンサルなしで取得する方法|自力取得した企業が12ステップで解説
3. セキュリティ対策やツールにかかる費用
ISMS取得を検討すると、
「EDRを導入しないといけないのでは?」
「高額なセキュリティ製品を入れる必要があるのでは?」
と考える方もいるかもしれません。
しかし、ISMSを取得するために特定のセキュリティ製品を購入しなければならないわけではありません。
重要なのは、自社の情報資産とリスクを把握し、それぞれのリスクに対して適切な対策を選択していることです。
すでに利用しているMicrosoft 365、Google Workspace、クラウドサービス、端末管理機能、バックアップなどを活用できるケースもあります。
逆に、リスク評価の結果として不足している対策が見つかれば、新しい製品やサービスの導入が必要になることもあります。
つまり、セキュリティ対策費用は、
「ISMS取得費用」ではなく「現在のセキュリティ環境との差分」
として考えた方が実態に近くなります。
ISMS取得を理由に、必要性を確認しないまま大量のセキュリティ製品を導入する必要はありません。
4. 見落としやすい社内工数
ISMS取得費用を考える際、最も見落とされやすいのが社内担当者の工数です。
コンサルを利用しなくても、当然ながらISMS取得が完全に無料になるわけではありません。
情報資産の整理、リスク評価、規程作成、教育、内部監査、マネジメントレビュー、審査対応などを社内で行う必要があります。
担当者が通常業務と兼務する場合は、その時間も実質的なコストです。
そのため、
「コンサルなし=費用ゼロ」ではなく、「外注費を社内工数に置き換える」
と考える方が正確です。
一方で、自社でISMSを構築することには大きなメリットもあります。
なぜその規程が存在するのか、なぜその対策を行っているのかを社内で理解しながら仕組みを作れるため、認証取得後の運用を自社で回しやすくなるからです。
ISMS取得費用を規模別にシミュレーション
実際の料金は企業ごとに異なりますが、予算を考えるためのモデルケースとして整理してみます。
| ケース | 審査費用 | コンサル | その他 | 外部支出のイメージ |
|---|---|---|---|---|
| 20名以下・1拠点・自力取得 | 50〜70万円 | 0円 | 必要に応じて発生 | 50〜100万円前後〜 |
| 30〜50名・コンサル利用 | 70〜100万円 | 50〜150万円程度 | 必要に応じて発生 | 120〜250万円前後〜 |
| 50〜100名・コンサル利用 | 90〜120万円 | 100〜200万円程度 | 必要に応じて発生 | 190〜320万円前後〜 |
| 100名超・複数拠点 | 110〜150万円以上 | 100〜200万円以上 | 個別見積もり | 200〜350万円以上も |
あくまで予算検討用のモデルであり、認証機関やコンサルティング会社の公式価格ではありません。
特に適用範囲や拠点数によって審査工数は変わるため、同じ従業員数でも金額が同じになるとは限りません。
コンサルありとコンサルなしでは何が違う?
コストだけを見ると、当然ながらコンサルなしの方が外部への支払いは少なくなります。
ただし、どちらが良いかは企業の状況によります。
| 比較項目 | コンサルなし | コンサルあり |
|---|---|---|
| 審査費用 | 必要 | 必要 |
| コンサル費 | 0円 | 発生 |
| 社内工数 | 多くなりやすい | 減らしやすい |
| ISMS知識 | 社内で学ぶ必要あり | 支援を受けられる |
| 規程作成 | 自社 | 支援あり |
| リスク評価 | 自社 | 支援あり |
| 内部監査 | 自社中心 | 支援を受けられる場合あり |
| 取得後の運用理解 | 高くなりやすい | 支援内容による |
私たちはコンサルなしで取得しましたが、すべての企業に「コンサルは不要」と考えているわけではありません。
社内に担当者を置けない場合や、短期間での認証取得が必要な場合、複雑な組織構成の場合などは、専門家の支援を利用する意味があります。
一方で、
「ISMSは難しそうだから、とりあえずコンサルに全部任せる」
という状態には注意が必要です。
ISMSは取得して終わりではなく、その後も継続して運用する仕組みだからです。
ISMSは取得後にも費用がかかる
ISMS取得時だけでなく、認証を維持するための費用も予算に入れておく必要があります。
ISMS認証の有効期限は3年間です。
初回認証後も定期的なサーベイランス審査が行われ、3年ごとに再認証審査を受けます。
そのため、ISMSは
「最初に100万円程度払えば終わり」
という制度ではありません。
取得後も、審査費用だけでなく、リスク評価の見直し、内部監査、教育、マネジメントレビュー、是正処置、文書更新などの運用工数が発生します。
だからこそ、初回取得時から「取得費用」だけではなく、3年間でいくらかかるかを考えておくことが重要です。
ISMS取得費用を抑える5つのポイント
費用を抑えるために重要なのは、必要な対策まで削ることではありません。
ISMS運用そのものを効率化することです。
1. 適用範囲を必要以上に複雑にしない
認証範囲は事業や情報の流れを踏まえて設定する必要がありますが、最初から不必要に複雑な範囲へ広げる必要はありません。
2. 既存の仕組みを活用する
すでに利用しているクラウドサービス、端末管理、バックアップ、社内規程などを確認し、使えるものまで新しく作り直さないことが重要です。
3. 規程を増やしすぎない
「ISOだから大量の文書が必要」と考えてしまうと、作成時だけでなく取得後の更新負担まで増えてしまいます。
4. 情報資産・リスク・証跡を一元管理する
Excel、Word、Google Drive、メールなどに情報が分散すると、「最新版がどれか分からない」「去年の証跡が見つからない」といった作業が増えてしまいます。
5. 認証機関から複数見積もりを取る
認証機関によって料金体系や対応方法が異なるため、最初から1社に決めるのではなく、複数社へ見積もりを依頼して比較することをおすすめします。
安くするために削ってはいけないもの
「取得費用を安くしたい」という理由だけで、ISMSの中身を形骸化させてはいけません。
たとえば、
- 情報資産を実態と合わない形で整理する
- リスク評価を形式的に行う
- 実際の運用と規程の内容が一致していない
- 内部監査を単なるチェック作業にする
- 教育や訓練を「記録を残すためだけ」に実施する
といった状態は、本来のISMSから外れてしまいます。
ISMSの目的は認証書を取得することではありません。
情報セキュリティ上のリスクを把握し、必要な対策を実施し、それが有効か評価し、改善を続ける仕組みを作ることです。
費用を削減するなら、
セキュリティ対策を削るのではなく、管理作業の無駄を減らす
という考え方が重要です。
私たちがコンサルなしでISMSを取得して分かったこと
私たち自身も、ISMS取得を進める中で、
情報資産、リスク評価、規程、年間計画、教育、内部監査、証跡など、多くの情報を管理する必要がありました。
そして実際にやってみると、ISMS取得で大変なのは「規格そのもの」だけではありません。
情報があちこちに散らばることが大きな負担になります。
規程はGoogle Drive、情報資産はExcel、教育記録は別ファイル、リスク評価も別ファイル、といった状態になると、それぞれの内容を合わせる作業が増えていきます。
この経験も、Guardiveを開発する理由の一つになっています。
GuardiveでISMS取得・運用を効率化
Guardiveは、ISMS専用の書類作成ツールではなく、企業のセキュリティを継続的に管理・実施・評価・改善するためのプラットフォームとして設計しています。
ISMS取得・運用で発生する
- 組織情報
- 情報資産
- 委託先
- リスク評価
- セキュリティ対策
- 文書
- 教育・訓練
- 証跡
- 改善事項
などを、できるだけ一つの流れで管理できることを目指しています。
コンサルタントを利用する場合でも、自社で取得する場合でも、最終的にISMSを運用するのは自社です。
取得時だけではなく、取得後も無理なく続けられる管理方法を最初から作っておくことが、長期的には大きなコスト削減につながります。
ISMSをどのように進めればよいか分からない、現在ExcelやWordで管理していて負担が大きい、といった場合は、Guardiveの活用もぜひご検討ください。
まとめ|ISMS取得費用は「審査費用+取得準備+運用費」で考える
ISMSの初回審査費用は、中小企業であればおおむね50万〜150万円程度が一つの目安です。
ただし、本当に必要な予算は審査費用だけでは決まりません。
コンサルタントを利用するか、自社のセキュリティ環境に追加投資が必要か、ISMSの管理にどれくらい社内工数がかかるかによって、総コストは大きく変わります。
コンサルタントを利用せず、自社でISMSを取得することも可能です。
私たちも実際にコンサルなしで認証を取得しました。
一方で、自力取得の場合は社内担当者の工数が増えます。
そのため重要なのは、単純に「一番安く取得すること」ではありません。
取得時と取得後を含めて、最も無理なく運用できる方法を選ぶことです。
具体的な自力取得の手順については、こちらで詳しく解説しています。
→ ISMSをコンサルなしで取得する方法|自力取得した企業が12ステップで解説
関連記事:ISMS取得にコンサルは必要?自力取得・コンサル・ISMSツールを比較
関連記事:ISMS取得にはどのくらいの期間がかかる?最短3〜4か月の意味と取得スケジュールを解説
よくある質問
Q. ISMS取得には最低いくらくらい必要ですか?
A. 会社規模や認証範囲によりますが、小規模企業でも認証機関への初回審査費用として50万円前後からかかるケースがあります。
これに社内工数や、必要に応じてセキュリティ対策費用などが加わります。
Q. ISMSコンサルは必ず利用する必要がありますか?
A. 必要ありません。
ISO/IEC 27001ではコンサルタントの利用を求めていないため、自社でISMSを構築・運用して認証を取得することも可能です。
私たちもコンサルなしで取得しています。
Q. ISMSの審査費用はなぜ会社によって違うのですか?
A. 主に認証範囲、対象人数、拠点数、業務内容などによって必要な審査工数が変わるためです。
認証機関によって料金体系にも違いがあります。
Q. ISMS取得のために高額なセキュリティ製品は必要ですか?
A. 必ずしも必要ではありません。
自社のリスクを評価し、そのリスクに対して適切な対策ができていることが重要です。
既存のサービスや運用で対応できる場合もあります。
Q. ISMS取得後にも費用はかかりますか?
A. かかります。
初回認証後も定期的な審査があり、3年ごとに再認証審査があります。
また、内部監査、教育、リスク評価、文書更新などの社内運用コストも継続します。
Q. コンサルなしなら審査費用だけでISMSを取得できますか?
A. 既存のセキュリティ環境が十分であれば、外部への大きな支払いは審査費用中心に抑えられる可能性があります。
ただし、規程作成やリスク評価、教育、内部監査などを行う社内担当者の工数は必要です。