ISMS取得にコンサルは必須ではありません。自力取得・コンサル利用・ISMSツール活用の費用、工数、メリット・デメリットを比較し、自社に合った取得方法を解説します。
ISMS取得にコンサルは必要?自力取得・コンサル・ISMSツールを比較
「ISMSを取得したいけれど、コンサルタントに依頼しないと難しいのでは?」
「自社だけでISMSを取得することはできる?」
「コンサル費用をかける代わりに、ISMS管理ツールを使う方法はどうなの?」
ISMS(情報セキュリティマネジメントシステム)の取得を検討すると、多くの企業が最初に悩むポイントです。
結論からいうと、ISMS認証を取得するためにコンサルタントとの契約は必須ではありません。
ISO/IEC 27001の要求事項に沿った情報セキュリティマネジメントシステムを自社で構築・運用し、認証機関による審査に適合すれば、コンサルタントを利用せずにISMS認証を取得できます。
実際に私たちも、外部のISMSコンサルタントを利用せず、自社でISMS認証を取得しました。
一方で、「コンサルを使わない方が良い」というわけでもありません。
ISMSに詳しい人材がいない、担当者の時間を確保できない、短期間で取得しなければならないといった企業では、コンサルタントを利用した方が進めやすいケースもあります。
また現在では、すべてを人手で管理するのではなく、ISMS管理ツールを使いながら自社主体で取得・運用する方法もあります。
この記事では、
- ISMS取得にコンサルタントは本当に必要なのか
- 自力取得・コンサル利用・ISMSツール活用の違い
- それぞれのメリット・デメリット
- どの方法が自社に向いているのか
- 当社がコンサルなしで取得して感じたこと
を、実際のISMS取得経験をもとに解説します。
結論:ISMS取得にコンサルは必須ではない
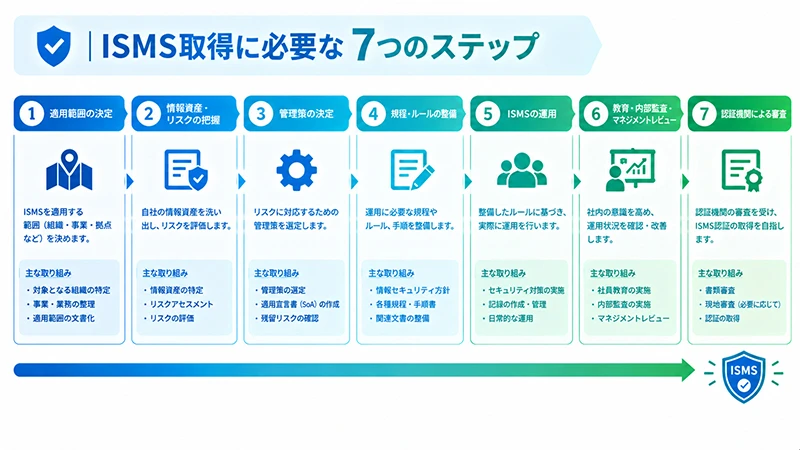
まず押さえておきたいのは、「ISMS認証を取得すること」と「ISMSコンサルタントを利用すること」は別の話だということです。
ISMS認証では、組織がISO/IEC 27001に基づいたマネジメントシステムを構築・運用し、第三者である認証機関の審査を受けます。
必要なのは、
- ISMSの適用範囲を決める
- 情報資産やリスクを把握する
- 必要な管理策を決める
- 規程やルールを整備する
- 実際に運用する
- 教育・内部監査・マネジメントレビューを実施する
- 認証機関の審査を受ける
という一連の取り組みです。
このプロセスを自社で実施できれば、コンサルタントを利用する必要はありません。
逆に、コンサルタントに依頼したとしても、社内の情報資産や業務内容、リスク、実際の運用まで完全に外部へ任せることはできません。
ISMSは「書類を作ってもらって終わり」の認証ではなく、自社自身が運用するマネジメントシステムだからです。
ISMSコンサルタントは何をしてくれる?
では、ISMSコンサルタントを利用すると何が変わるのでしょうか。
一般的なISMS取得支援では、次のようなサポートが行われます。
- ISO/IEC 27001要求事項の説明
- ISMS取得スケジュールの作成
- 適用範囲の検討
- 情報資産の洗い出し支援
- リスクアセスメント支援
- 適用宣言書(SoA)の作成支援
- 規程・帳票類の作成支援
- 社員教育の支援
- 内部監査の支援
- マネジメントレビューの支援
- 認証審査前の確認
- 審査で指摘を受けた場合の対応支援
最大のメリットは、ISMS取得の進め方を知っている専門家に伴走してもらえることです。
初めてISMSを取得する企業にとって、「次に何をすればいいのか分からない」という時間を減らせます。
一方で、コンサルタントがISMSの運用主体になるわけではありません。
最終的に、
「この情報資産にはどのようなリスクがあるのか」
「どこまで対策するのか」
「このルールを社内で本当に守れるのか」
を判断するのは自社です。
そのため、コンサルタントを利用する場合でも、ISMS担当者を社内に置く必要があります。
ISMSを取得する3つの方法を比較
ISMS取得の方法を大きく分けると、次の3つが考えられます。
| 比較項目 | 自力取得 | コンサル利用 | ISMSツール活用 |
|---|---|---|---|
| 外部費用 | 抑えやすい | 大きくなりやすい | サービス料金が必要 |
| 社内工数 | 大きい | 抑えやすい | 抑えやすい |
| ISMS知識 | 自社で習得が必要 | 専門家を活用できる | ガイド・仕組みで補助 |
| 文書作成 | 自社 | 支援を受けられる | テンプレート等で効率化 |
| リスク管理 | 自社 | 支援を受けられる | システム上で管理可能 |
| 証跡管理 | 自社 | 基本的には自社 | 一元管理しやすい |
| ノウハウの蓄積 | 高い | 外部依存に注意 | 自社に残しやすい |
| 取得後の運用 | 自社 | 契約内容による | 継続運用しやすい |
| 向いている企業 | 担当者を確保できる企業 | 時間・知識が不足する企業 | 内製化したい企業 |
ここで重要なのは、ISMSツールを導入すれば自動的にISMS認証が取れるわけではないことです。
ISMSツールは、ISMSを構築・運用するための作業を効率化するものです。
認証を行うのはあくまで認証機関であり、ISMSを運用する主体は自社です。
方法1:ISMSを完全に自力で取得する
コンサルタントもISMS専用ツールも利用せず、自社でISMSを構築する方法です。
自力取得のメリット
最大のメリットは、外部への支援費用を抑えられることです。
また、それ以上に大きいのが、ISMSに関する知識が社内に蓄積されることです。
自社で、
- 規格を読む
- 情報資産を整理する
- リスクを評価する
- 管理策を考える
- 規程を作る
- 内部監査を行う
ところまで経験すると、ISMSがどのような考え方で成り立っているのかを理解できます。
ISMSは取得して終わりではありません。
取得後も継続的な運用や内部監査、マネジメントレビュー、更新審査などが続きます。
そのため、取得段階からノウハウを社内に蓄積できることは、長期的には大きなメリットになります。
自力取得のデメリット
一方で、自力取得では担当者の負担が大きくなります。
特に最初につまずきやすいのが、
「規格に書かれていることを、自社では具体的にどう実装すればいいのか」
という部分です。
ISO規格は、特定の会社の業務手順をそのまま示してくれるマニュアルではありません。
自社の業務、組織、情報資産、利用しているクラウドサービスなどを踏まえて、具体的な管理方法へ落とし込む必要があります。
そのため、
- ISMS担当者の時間を確保できない
- セキュリティに詳しい人がいない
- ISO規格に触れた経験がない
- 取得期限が非常に短い
という企業では、完全な自力取得がかえって負担になる可能性があります。
自力取得の具体的な流れについては、「ISMSをコンサルなしで取得する方法|自力取得した企業が12ステップで解説」も参考にしてください。
方法2:ISMSコンサルタントを利用する
ISMSコンサルタントに取得支援を依頼する方法です。
コンサル利用のメリット
コンサルタントを利用する最大のメリットは、ISMS構築の迷いを減らせることです。
初めてISMSを取得する場合、
「この文書は必要なのか」
「このリスク評価で問題ないのか」
「ここまでセキュリティ対策を行う必要があるのか」
など、判断に迷う場面が数多くあります。
経験豊富なコンサルタントであれば、過去の支援経験をもとに進め方を整理してくれます。
また、顧客との契約や入札などの関係で取得期限が決まっている場合には、スケジュール管理を支援してもらえることもメリットです。
コンサル利用のデメリット
当然ながら、コンサルティング費用が発生します。
もう一つ注意したいのが、ISMSのノウハウが社内に残らない可能性があることです。
たとえば、
- 規程はコンサルが作成
- リスクアセスメントもコンサル主導
- 内部監査も支援会社が主導
- 審査対応もコンサルに確認
という状態で認証を取得すると、担当者がISMS全体を十分理解しないまま取得できてしまう場合があります。
その結果、取得後に、
「この規程はなぜ存在するのか分からない」
「実際の業務とルールが合っていない」
「毎年何を更新すればいいのか分からない」
といった問題が起こります。
コンサルを利用する場合でも、丸投げするのではなく、自社にノウハウを残すことが重要です。
方法3:ISMSツールを使って自社で取得する
もう一つの選択肢が、ISMS管理ツールを利用しながら、自社主体で取得する方法です。
自力取得で大変なのは、ISMSそのものよりも、
- 大量の文書管理
- 情報資産の整理
- リスク評価
- 管理策の管理
- 証跡の収集
- 教育記録
- 内部監査
- 定期的な見直し
といった管理業務です。
ExcelやWord、Google Driveなどでも管理できますが、情報が増えるほど、
「どのファイルが最新版なのか」
「この管理策の証跡はどこにあるのか」
「前回の内部監査で何を指摘されたのか」
といった問題が起こりやすくなります。
ISMSツールは、このような管理作業をシステム化することで、担当者の負担を減らします。
ISMSツールのメリット
ISMSツールを活用すると、たとえば次のような情報を一元管理できます。
- ISMS文書・規程
- 情報資産
- リスク
- リスク対応
- 管理策
- 適用宣言書
- 証跡
- 教育記録
- 内部監査
- マネジメントレビュー
- 改善事項
また、テンプレートやガイドが用意されているサービスであれば、ISMSに詳しくない担当者でも進めやすくなります。
一方で、ツールが経営判断やリスク判断まで代わりに行ってくれるわけではありません。
「自社にとって何が重要な情報なのか」
「どのリスクを許容するのか」
「どのセキュリティ対策を採用するのか」
といった判断は、最終的には自社で行う必要があります。
その意味では、ISMSツールはコンサルタントの完全な代替というより、自社でISMSを運用するための基盤と考えた方が正確です。
自力取得・コンサル・ISMSツールはどんな会社に向いている?
それぞれに向いている企業を整理してみましょう。
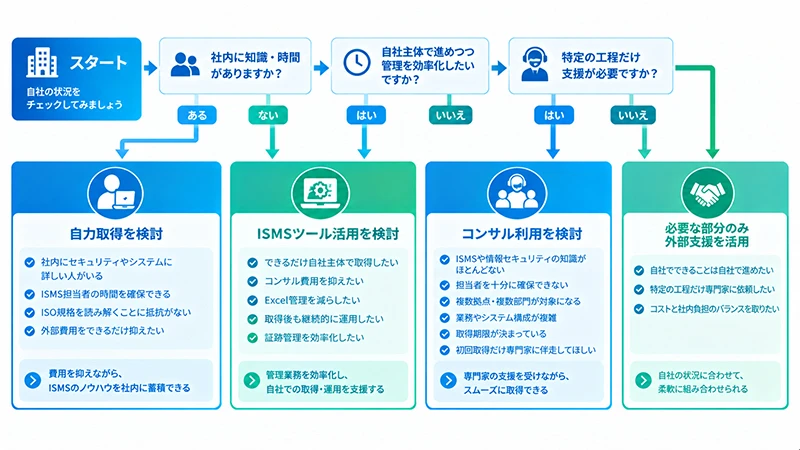
自力取得が向いている企業
次のような企業であれば、自力取得を検討できます。
- 社内にセキュリティやシステムに詳しい人がいる
- ISMS担当者の時間を確保できる
- ISO規格を読み解くことに抵抗がない
- 自社でISMSノウハウを蓄積したい
- 外部費用をできるだけ抑えたい
特にIT企業やSaaS企業など、もともとアクセス制御、バックアップ、ログ管理、クラウド管理などが整備されている企業では、ゼロからすべてを構築する必要がないケースもあります。
既存の仕組みを整理し、ISMSとして体系化することで取得を目指せます。
コンサル利用が向いている企業
次のような企業では、コンサルタントを利用するメリットが大きくなります。
- ISMSや情報セキュリティの知識がほとんどない
- 担当者を十分に確保できない
- 複数拠点・複数部門が対象になる
- 業務やシステム構成が複雑
- 顧客との契約などで取得期限が決まっている
- 初回取得だけ専門家に伴走してもらいたい
特に取得期限が明確な場合は、「調べながら進める時間」自体がコストになるため、外部支援を利用する合理性があります。
ISMSツールが向いている企業
ISMSツールは、
- できるだけ自社主体で取得したい
- コンサル費用を抑えたい
- Excel管理を減らしたい
- 取得後も継続的にISMSを運用したい
- 証跡管理を効率化したい
- 将来的にISMS以外のセキュリティ管理も行いたい
といった企業と相性が良い選択肢です。
特に重要なのが「取得後」です。
ISMSは認証書を取得して終わりではありません。
毎年運用を継続し、リスクや管理策を見直し、教育・監査・改善を繰り返します。
そのため、取得するときだけではなく、取得後にどう運用するかまで考えて方法を選ぶことが重要です。
「コンサルなし=全部一人でやる」ではない
ここは誤解されやすいポイントです。
コンサルタントを利用しないからといって、すべてをExcelとWordだけで一から作らなければならないわけではありません。
たとえば、
- ISMS管理ツールを利用する
- 規程テンプレートを利用する
- 規格について研修を受ける
- 分からない部分だけ専門家へ相談する
- 内部監査だけ外部支援を利用する
といった方法もあります。
つまり、
完全自力か、全面的なコンサル依頼か
という二択ではありません。
「基本は自社で進め、必要な部分だけ外部リソースを利用する」という方法も現実的です。
ISMSを長期的に運用するのであれば、このような形の方が自社にノウハウを残しやすいケースもあります。
当社がコンサルなしでISMSを取得して分かったこと
私たち自身も、ISMSをコンサルタントへ全面委託せず、自社で取得しました。
実際に進めて感じたのは、ISMSは決して簡単ではないものの、専門のコンサルタントがいなければ取得できない制度でもないということです。
一番大変だったのは、規格そのものより、
「何を管理しなければならないのか」
「どの文書とどの証跡がつながっているのか」
「どの作業をいつ実施する必要があるのか」
を整理し続けることでした。
情報資産、リスク、規程、管理策、教育、監査、証跡などをバラバラに管理すると、ISMS全体を把握することが難しくなります。
この経験も、Guardiveを開発している理由の一つです。
Guardiveでは、ISMSの文書を保管するだけではなく、情報セキュリティに関する管理・実施・評価・改善を継続して行える環境を目指しています。
また、ISMSは文書管理だけで成立するものではありません。
実際のセキュリティ対策や社員教育も必要です。
そのためGuardiveでは、ISMS管理に加えて、
- 標的型メール訓練
- セキュリティ教育
- 実施結果・証跡の管理
- エンドポイントの状態把握
- セキュリティ評価
などを一つのサービス上で扱える仕組みを開発しています。
単に「審査に通るための書類を作る」のではなく、取得後も実際にセキュリティを改善できるISMS運用を目指しています。
ISMS取得方法を選ぶときは「取得後」まで考える
ISMS取得を検討すると、どうしても、
「一番安く取得するには?」
「一番早く取得するには?」
という点に目が向きます。
もちろん、費用や取得期間は重要です。
しかし、ISMSは取得後も継続します。
そのため、本当に考えるべきなのは、
「認証取得後も、自社でこの仕組みを運用し続けられるか?」
という点です。
コンサルタントを使って短期間で取得できても、社内に知識が残らなければ、その後の運用に苦労します。
逆に、自力取得にこだわりすぎて担当者が疲弊してしまっても意味がありません。
重要なのは、自社の状況に応じて、
- 自社で判断すべき部分
- ツールで効率化できる部分
- 専門家を利用した方がよい部分
を分けることです。
まとめ:コンサルは必須ではない。自社に合った取得方法を選ぼう
ISMS取得にコンサルタントは必須ではありません。
ISO/IEC 27001の要求事項を理解し、必要な仕組みを構築・運用できれば、自社だけでも認証取得を目指せます。
一方で、すべての企業に自力取得が向いているわけでもありません。
整理すると、次のようになります。
自力取得 → 費用を抑えながら、ISMSのノウハウを自社に蓄積したい企業向け。
コンサル利用 → 社内の知識や時間が不足しており、専門家の支援を受けながら進めたい企業向け。
ISMSツール活用 → 自社主体で進めながら、文書・リスク・管理策・証跡などの管理負担を減らしたい企業向け。
また、「ツール+必要な部分だけ専門家へ相談する」という方法もあります。
私たち自身、コンサルタントに全面依存せずISMSを取得したからこそ、ISMSは取得そのものより、取得後に無理なく運用し続けられる仕組みを作ることが重要だと考えています。
Guardiveでは、ISMSの構築・運用から、社員教育、標的型メール訓練、セキュリティ状況の可視化までを一つの環境で管理できるサービスを開発しています。
「コンサルなしでISMSを取得したい」
「今のExcel・Word中心のISMS管理を効率化したい」
「ISMS取得後の運用まで見据えて仕組みを作りたい」
という企業は、Guardiveも選択肢の一つとしてご検討ください。
関連記事:ISMS取得に必要な文書一覧|規程・台帳・記録はどこまで作ればいい?
関連記事:ISMS取得費用はいくら?審査・コンサル・維持費の相場を自力取得企業が解説
関連記事:ISMS取得にはどのくらいの期間がかかる?最短3〜4か月の意味と取得スケジュールを解説
よくある質問
Q. ISMS取得にコンサルタントは必須ですか?
A. いいえ。ISMS認証を取得するために、コンサルタントとの契約が必須という決まりはありません。ISO/IEC 27001の要求事項に沿ったISMSを自社で構築・運用し、認証機関による審査に適合すれば、自力でも取得できます。
Q. ISMSの知識がなくても自力取得できますか?
A. 可能ですが、ISO/IEC 27001の要求事項、リスクアセスメント、管理策、内部監査などについて学ぶ必要があります。担当者の時間を十分に確保できない場合は、ツールや専門家による部分的な支援を利用する方法もあります。
Q. ISMSコンサルタントとISMSツールの違いは何ですか?
A. コンサルタントは、専門家がISMS構築の進め方や判断を支援するサービスです。一方、ISMSツールは、文書、情報資産、リスク、管理策、証跡などの管理を効率化するためのシステムです。目的や役割が異なります。
Q. ISMSツールだけで認証を取得できますか?
A. ISMSツールを導入しただけで認証を取得できるわけではありません。ISMSを運用する主体は自社であり、リスクの評価、管理策の決定、社員教育、内部監査、改善などを実際に行う必要があります。ツールはこれらの業務を効率化するために利用します。
Q. ISMS取得にはどのような費用がかかりますか?
A. 主な費用として、認証機関へ支払う審査費用、必要なセキュリティ対策費、教育費、社内担当者の人件費などがあります。コンサルタントやISMSツールを利用する場合は、それぞれの利用料金も加わります。実際の金額は企業規模、適用範囲、現在のセキュリティ対策状況などによって変わります。
Q. 小規模な会社でも自力でISMSを取得できますか?
A. 可能です。ISMSは必ずしも会社全体を認証範囲にする必要はなく、事業や組織の状況に応じて適用範囲を設定できます。小規模企業では関係者や情報システムの数が少ないため、自社で全体を把握しやすいケースもあります。ただし、担当者に業務が集中しないよう、継続運用まで考えた体制を作ることが重要です。