ISMSはコンサルなしでも取得できます。実際に自社でISMS認証を取得した企業が、適用範囲、情報資産、リスク評価、規程、教育、内部監査、審査まで、自力取得の具体的な手順と注意点を解説します。
ISMSをコンサルなしで取得する方法|自力取得した企業が12ステップで解説
「ISMSを取得したいけれど、コンサルティング会社に依頼しないと難しいのでは?」
「できるだけ費用を抑えて、自社でISMSを取得したい」
ISMS認証の取得を検討すると、このような疑問を持つ企業は少なくありません。
結論からいうと、ISMSはコンサルなしでも取得できます。
実際に、Guardiveを開発・提供している当社も、ISMS取得コンサルティング会社に構築業務を依頼せず、自社でISMSを構築・運用して認証を取得しました。なお、内部監査については、専門性と客観性を確保するために外部の経験者を活用しています。
ただし、「規程のテンプレートを用意すれば取得できる」というほど単純ではありません。
ISMSでは、
情報資産を把握する → リスクを評価する → 対策を決める → 運用する → 記録を残す → 評価する → 改善する
という一連の仕組みを実際に動かす必要があります。
この記事では、実際にコンサルなしでISMSを取得した経験をもとに、ISMSを自力取得する具体的な手順、必要な準備、自力取得に向いている企業とそうでない企業まで解説します。
この記事の結論
先にポイントをまとめると、以下のとおりです。
- ISMS認証の取得に、ISMSコンサルタントの利用は必須ではない
- 社内に推進担当者を置き、規格を理解すれば自力取得は可能
- 書類を作るだけではなく、実際にISMSを運用した記録が必要
- 情報資産、リスク評価、適用宣言書、規程、教育、内部監査、マネジメントレビューなどを準備する
- 自力取得では外部費用を抑えられる一方、社内工数は必要
- ExcelやWordだけでも取得は可能だが、取得後まで考えると管理の仕組みを作っておくことが重要
私たち自身が取得して感じたのは、「ISMSそのものが難しい」というより、ISMSに必要な情報と証跡を継続して管理することが大変だということでした。
その前提で、具体的な進め方を見ていきます。
ISMSは本当にコンサルなしで取得できる?
はい。ISMSはコンサルなしでも取得可能です。
ISMS認証は、ISMS-ACから認定された認証機関による審査を受け、ISO/IEC 27001(JIS Q 27001)の要求事項に適合していると確認されることで取得します。
認証取得の要件に「ISMSコンサルタントを利用していること」はありません。審査で確認されるのは、自社のISMSが規格要求事項に適合し、実際に運用されているかどうかです。
つまり、
コンサルタントを利用するかどうかと、ISMS認証を取得できるかどうかは別の問題
です。
必要な知識を身につけ、自社でISMSを構築・運用できるのであれば、自力で認証取得を目指すことができます。
関連記事:ISMS取得にコンサルは必要?自力取得・コンサル・ISMSツールを比較
2026年現在のISMS規格は?
これからISMSを取得する場合、古いISO/IEC 27001:2013ベースの情報には注意が必要です。
現在はISO/IEC 27001:2022をベースとした規格が適用されています。
日本ではJIS Q 27001:2023が発行され、その後、ISO/IEC 27001:2022/Amd 1:2024に対応する追補としてJIS Q 27001:2025が発行されました。
JIS Q 27001:2025は追補のみで構成されるため、JIS Q 27001:2023と併せて適用します。
インターネット上には旧規格向けのISMSテンプレートや解説記事も多く残っているため、自力取得する場合は特に、
「この資料は現在のISO/IEC 27001に対応しているか」
を確認することが重要です。
ISMSをコンサルなしで取得するメリット
自力取得の分かりやすいメリットは、コンサルティング費用を抑えられることです。
しかし、私たちが実際に自社取得して感じた最大のメリットは、費用だけではありません。
それは、
自社のISMSを、自分たちで理解した状態で作れること
です。
ISMS認証は、一度取得して終了するものではありません。
取得後もISMSを運用し、サーベイランス審査を受け、3年ごとに再認証審査を受けます。ISMS-ACでは、認証の有効期限を3年間とし、その間も年1回以上のサーベイランス審査を行う仕組みを案内しています。
もし取得時にすべて外部任せにして、
「なぜこの規程が存在するのか分からない」
「なぜこの記録を残しているのか分からない」
という状態になると、取得後の運用で苦労します。
自社で構築する過程そのものが、情報セキュリティ体制を理解する機会になります。
コンサルなしで取得するデメリット
もちろん、すべての企業に自力取得が向いているわけではありません。
大きなデメリットは、社内工数が必要になることです。
規格の理解、適用範囲の決定、情報資産の洗い出し、リスクアセスメント、適用宣言書、規程作成、教育、内部監査、マネジメントレビュー、審査対応まで、自社で進めなければなりません。
| 比較項目 | コンサルなし | コンサル利用 |
|---|---|---|
| コンサル費用 | 抑えられる | 発生する |
| 社内工数 | 多くなりやすい | 軽減しやすい |
| 規格理解 | 自社で必要 | 支援を受けられる |
| 自社への最適化 | しやすい | 支援内容による |
| ノウハウ | 社内に残りやすい | 外部依存になる場合がある |
| 取得スピード | 経験に左右される | 短縮できる場合がある |
「3か月後の入札までに認証が必要」のように期限が厳しく、社内に経験者もいない場合は、専門家を利用するメリットが大きくなります。
反対に、ITや情報セキュリティに一定の知識があり、担当者を配置できる企業であれば、自社主導で進めることは十分可能です。
ISMSをコンサルなしで取得する12ステップ
ここからは、自力取得する場合の流れを具体的に説明します。
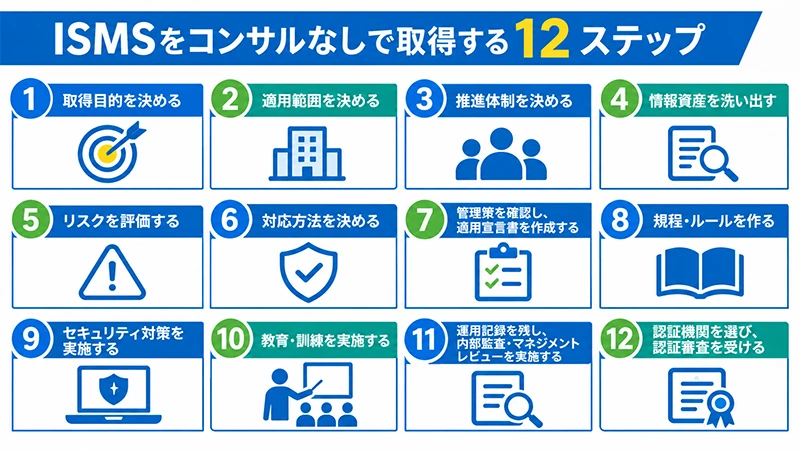
STEP1:ISMSを取得する目的を決める
まず、
「なぜISMSを取得するのか」
を明確にします。
例えば、
- 取引先から取得を求められた
- 入札・取引条件への対応
- SaaSやシステム開発事業の信頼性向上
- 社内の情報セキュリティ体制を整理したい
- 今後の事業拡大に備えたい
といった目的があります。
ここが曖昧だと、「認証を取得すること」自体が目的になってしまいます。
ISMSは取得後も継続して運用するため、まず経営上の目的を明確にしておきましょう。
STEP2:ISMSの適用範囲を決める
次に、ISMSを適用する組織や事業、拠点を決めます。
ISMSは必ずしも全社で取得する必要はありません。
ISMS-ACも、認証範囲は組織の必要に応じて設定でき、必ずしも全社を対象にする必要はないと案内しています。
例えば、
「本社及びシステム開発事業」
「クラウドサービス○○の開発・運用業務」
などの範囲を設定できます。
ただし、単純に取得を楽にするために都合の悪い業務を外せばよいわけではありません。
業務プロセス、情報資産、委託先、システムなどの関係を踏まえて、合理的な範囲を設定します。
STEP3:ISMSの推進体制を決める
次に、
- ISMS責任者
- ISMS事務局
- 各部門の責任者
- 内部監査に関わる担当者
などの役割を決めます。
中小企業だからといって、大人数のISMS専任部署を作らなければならないわけではありません。
私たちの場合も重要だったのは人数ではなく、
「誰が何を判断し、誰が何を実施するのか」を明確にすること
でした。
STEP4:情報資産を洗い出す
ISMSでは、自社が守るべき情報資産を把握します。
例えば、
- 顧客情報
- 従業員情報
- 契約書
- 見積書
- ソースコード
- PC・スマートフォン
- Google Drive
- Microsoft 365
- Slack
- GitHub
- AWSなどのクラウド環境
- 紙資料
などです。
ただ一覧表を作ることが目的ではありません。
「何を守る必要があり、それが漏えい・改ざん・消失した場合に何が起こるのか」
を把握するために整理します。
STEP5:情報セキュリティリスクを評価する
情報資産を整理したら、それぞれについて情報セキュリティ上のリスクを考えます。
例えば顧客情報であれば、
- 不正アクセス
- メールの誤送信
- アカウントの不正利用
- PCの紛失
- 退職者アカウントの削除漏れ
- クラウドサービスの設定ミス
などが考えられます。
これらについて、発生可能性や影響度など、自社で定めた基準で評価します。
ISMSは、
「すべてに最高レベルのセキュリティ対策を導入する制度」ではありません。
リスクを把握し、自社に必要な対応を決めるマネジメントの仕組みです。
STEP6:リスクへの対応方法を決める
評価したリスクについて、
- リスクを低減する
- リスクを回避する
- リスクを移転・共有する
- リスクを受容する
などの対応を検討します。
すべてのリスクをゼロにすることは現実的ではありません。
どこまで対策するのか、残ったリスクを受け入れられるのかを組織として判断します。
ここで重要なのは、
「なぜこの対策を採用したのか説明できること」
です。
STEP7:管理策を確認し、適用宣言書を作成する
ISO/IEC 27001:2022の附属書Aには、情報セキュリティ管理策が、
「組織的」「人的」「物理的」「技術的」
の4分類、93管理策として整理されています。
ここでよくある誤解が、
「93管理策を全部実施すればISMSを取得できる」
という考え方です。
実際には、まず自社の情報セキュリティリスクを評価し、そのリスクへの対応として必要な管理策を決めます。
そのうえで附属書Aを参照し、必要な管理策に漏れがないか確認します。JIPDECも、附属書Aについて単純に「全部実施する」「好きなものを選ぶ」のではなく、リスク評価を起点として確認するためのリストという考え方を説明しています。
選定した管理策やその理由、実施状況、適用しない管理策とその理由などを整理したものが**適用宣言書(SoA:Statement of Applicability)**です。
STEP8:規程・ルールを作る
次に、必要な情報セキュリティルールを文書化します。
例えば、
- 情報セキュリティ基本方針
- 情報資産管理
- アカウント・アクセス管理
- PC・端末利用
- クラウドサービス利用
- 委託先管理
- インシデント対応
- バックアップ
- 教育・訓練
- 内部監査
などです。
ここで注意したいのが、インターネット上のテンプレートをそのままコピーすることです。
例えばテンプレートに、
「毎月すべての○○を点検する」
と書いてあれば、自社でその運用を継続しなければなりません。
自分で作ったルールなのに守れていない、という状態になってしまいます。
私たちが自社取得して感じたのは、
「立派な規程」より「実際に守れる規程」の方が重要
ということです。
STEP9:必要なセキュリティ対策を実施する
規程を作ったら、実際の環境も整備します。
例えば、
- 多要素認証
- アカウント管理
- アクセス権管理
- PCのセキュリティ対策
- OS・ソフトウェアの更新
- バックアップ
- ログ管理
- 委託先管理
- インシデント対応体制
などです。
ISMSを取得するためだけに、高額なセキュリティ製品を大量導入しなければならないわけではありません。
既存のOSやクラウドサービスに備わっている機能で対応できるケースもあります。
重要なのは、自社で特定したリスクに対して対策が妥当かということです。
STEP10:従業員教育・セキュリティ訓練を実施する
情報セキュリティルールを作っても、従業員が知らなければ意味がありません。
そのため、情報セキュリティ教育を実施し、
「誰が・いつ・何を受講したか」
を記録します。
さらに、
- 標的型メール訓練
- インシデント対応訓練
- BCP訓練
などを組み合わせることで、より実践的なセキュリティ体制を作ることができます。
Guardiveでも、標的型メール訓練などの教育・訓練と、その実施結果をISMS運用の一部として管理できるようにしています。
STEP11:運用記録を残し、内部監査・マネジメントレビューを実施する
ここは、自力取得で特に重要なポイントです。
ISMSでは、
「やっています」
と言うだけではなく、
「実際にやったことを確認できる記録」
が重要になります。
例えば、
- 情報資産を棚卸しした記録
- 従業員教育の受講記録
- 委託先評価の記録
- バックアップ確認記録
- アカウント棚卸し記録
- インシデント対応記録
- リスク評価の見直し記録
などです。
そして、自社のISMSがルールどおり運用されているかを確認する内部監査を実施します。
当社ではISMSの構築・規程整備を自社で進めましたが、内部監査については、客観性と専門性を確保するため、ISMS取得支援経験のある外部メンバーに参画してもらいました。
内部監査自体は認証取得に必須ですが、外部専門家の起用は必須ではありません。
さらに、内部監査結果、リスク、セキュリティ目標などを経営層が確認するマネジメントレビューを行います。
問題があれば是正処置を行い、
計画 → 実施 → 評価 → 改善
のサイクルを回します。
私たち自身がISMSを運用して強く感じたのは、
ISMSは「文書を作ること」より、「運用と証跡を管理し続けること」の方が大変
ということでした。
STEP12:認証機関を選び、認証審査を受ける
ISMSを構築・運用したら、認証機関に審査を申し込みます。
申請先はISMS-ACそのものではなく、ISMS-ACから認定された認証機関です。
初回認証審査は、原則として、
第一段階審査 → 第二段階審査
の2段階で実施されます。
審査の結果、ISO/IEC 27001(JIS Q 27001)への適合が確認されれば、ISMS認証が登録されます。
ISMSを自力取得するには何か月かかる?
ISMS-ACの案内では、認証機関への申請から認証登録までは最短で3〜4か月程度とされています。
ただし、これは「何もない状態から3〜4か月でISMSを作れる」という意味ではありません。
申請前に、
情報資産整理、リスク評価、規程整備、対策実施、教育、運用記録、内部監査、マネジメントレビュー
などを行う必要があります。
そのため、取得期限がある場合は、
認証審査の期間ではなく、ISMS構築・運用期間から逆算する
ことが重要です。
関連記事:ISMS取得にはどのくらいの期間がかかる?最短3〜4か月の意味と取得スケジュールを解説
ISMSをコンサルなしで取得すると費用はいくら?
コンサルなしで取得しても、ISMS取得費用がゼロになるわけではありません。
主に発生するのは、
- 認証機関の審査費用
- 必要に応じたセキュリティ製品・サービス費用
- ISMS管理ツールなどの費用
- 担当者の社内工数
です。
認証審査の料金は、適用範囲、組織規模、認証機関などによって異なります。ISMS-ACも、認証登録に関する料金は組織規模や認証範囲、認証機関によって異なると案内しています。
自力取得は、
「外部費用をゼロにする」というより、「コンサル費用を抑えて、自社の工数で進める」
と考える方が実態に近いでしょう。
関連記事:ISMS取得費用はいくら?審査・コンサル・維持費の相場を自力取得企業が解説
コンサルなしでISMSを取得しやすい企業
自力取得と相性がよいのは、例えば次のような企業です。
- IT・情報セキュリティについて一定の知識がある
- ISMS推進担当者を決められる
- 経営者がISMS取得に協力している
- 取得まで一定の準備期間を確保できる
- 自社の業務やシステム構成を把握できている
- 認証取得後も自分たちでISMSを運用したい
特にIT企業やSaaS企業では、もともとアカウント管理やクラウド、バックアップ、ソースコード管理などのセキュリティ対策を実施しているケースもあります。
その場合、ISMS取得のためにゼロからすべてを作るというより、
「今やっていることを整理し、不足している部分を補い、記録できる仕組みにする」
という考え方の方が進めやすいでしょう。
コンサルを利用した方がよい企業
一方で、
- 認証取得期限が非常に短い
- 社内にISMS担当者を置けない
- 情報セキュリティの知識がほとんどない
- 適用範囲が大きく、複数拠点・複数事業を含む
- 初回から複雑なISMS構築が必要
といったケースでは、コンサルタントを活用するメリットがあります。
また、
「全部コンサルに任せる」か「完全に自力でやる」かの二択にする必要もありません。
基本的には自社で進めながら、規格解釈、リスク評価、内部監査など、必要な部分だけ専門家へ相談する方法もあります。
自力取得で意外と大変なのは「ISMSの情報管理」
私たち自身もコンサルなしでISMSを取得しました。
その過程で予想以上に大変だったのが、
ISMSに関する情報がどんどん増えていくこと
でした。
例えば、
情報資産台帳はExcel。
規程類はGoogle Drive。
教育記録は別のExcel。
リスク評価もExcel。
委託先評価も別ファイル。
証跡はGoogle Driveの別フォルダ。
内部監査記録も別ファイル。
このような状態でもISMS認証を取得すること自体は可能です。
ただし、翌年になると、
「このファイルは最新版だっけ?」
「去年の証跡はどこだっけ?」
「この委託先はいつ評価したっけ?」
という問題が発生します。
そのため、認証を取得することだけでなく、その後も運用できる管理方法を最初から考えておくことをおすすめします。
「コンサルなし」と「全部手作業」は同じではない
ここは、私たちが実際に自社取得したからこそ伝えたいポイントです。
コンサルなしでISMSを取得することと、すべての作業をExcelやWordで手作業することは別です。
規格を理解する。
リスクを判断する。
自社のルールを決める。
こうした部分は自社で主体的に行う。
一方で、
台帳管理、期限管理、文書管理、証跡管理、教育記録など、システムで効率化できるものは効率化する。
この組み合わせが、自社主導でISMSを取得・運用する現実的な方法だと私たちは考えています。
Guardiveなら、自社主導のISMS取得・運用をまとめて管理できる
私たちは、自分たち自身がコンサルなしでISMSを取得・運用した経験をもとに、Guardiveを開発しています。
Guardiveは、ISMSに必要となる、
- 組織
- 情報資産
- 委託先
- リスク評価
- セキュリティ対策
- 規程・文書
- 教育・訓練
- 年間計画
- 証跡
- 是正処置
などを、一つの環境で管理するためのサービスです。
標的型メール訓練なども、単発のセキュリティ施策として終わらせず、ISMSの教育・訓練活動として実施・記録できます。
私たちは、
「コンサルがいないとISMSを取得・運用できない状態」ではなく、自社で理解し、自社で運用できる状態を作ること
が重要だと考えています。
ISMSをコンサルに丸投げするのではなく、自社主体で取得したい企業、現在ExcelやWordでISMSを管理していて運用を効率化したい企業は、Guardiveをご覧ください。
まとめ|ISMSはコンサルなしでも取得できる
ISMSは、コンサルタントに依頼しなくても取得できます。
ただし、必要なのは規程を作ることだけではありません。
自社の情報資産とリスクを把握し、必要なルールと対策を決め、実際に運用し、その証拠を残し、評価・改善すること
が重要です。
私たちも実際に、自社でISMSを構築し、コンサルなしで認証を取得しました。
そこで感じたのは、
「ISMS取得を自社で進めることはできる。しかし、大量のExcelやWordまで人力で管理し続ける必要はない」
ということです。
これからISMS取得を検討している企業は、まず自社でどこまで対応できるかを整理してみてください。
規格の理解や判断は自社で行い、管理作業はツールで効率化する。
それが、認証取得後も無理なくISMSを続ける一つの方法です。
関連記事
- ISMS取得にコンサルは必要?自力取得・コンサル・ISMSツールを比較
- ISMS取得に必要な文書一覧|規程・台帳・記録はどこまで作ればいい?
- ISMS取得費用はいくら?審査・コンサル・維持費の相場を自力取得企業が解説
- ISMS取得にはどのくらいの期間がかかる?最短3〜4か月の意味と取得スケジュールを解説
参考情報
この記事では、ISMS-AC(情報マネジメントシステム認定センター)およびJIPDEC(日本情報経済社会推進協会)が公開しているISMS関連情報を参考にしています。
規格や認証制度は改定される場合があるため、実際に認証取得を進める際は、最新のISO/IEC 27001、JIS Q 27001および認証機関の案内をご確認ください。
よくある質問
Q. ISMSは本当にコンサルなしで取得できますか?
A. はい。ISMSコンサルタントの利用は認証取得の必須条件ではありません。
ISMS認証では、ISO/IEC 27001(JIS Q 27001)の要求事項を満たし、ISMSが適切に構築・運用されているかを認証機関が審査します。
そのため、自社で規格を理解し、必要な仕組みを構築・運用できれば、コンサルなしでも認証取得を目指せます。
Q. ISMSを完全に自力で取得するのは難しいですか?
A. 情報セキュリティやISO規格に馴染みがない場合は、最初は分かりにくい部分があります。
ただし、適用範囲、情報資産、リスク評価、規程、教育、内部監査などを一つずつ整理すれば、中小企業でも自社主導で進めることは可能です。
必要な部分だけ専門家に相談する方法もあります。
Q. ISMS取得に必要な書類は何ですか?
A. 企業によって異なりますが、情報セキュリティ方針、適用範囲、リスクアセスメント結果、適用宣言書、各種規程、教育記録、内部監査記録、マネジメントレビュー記録などが代表的です。
重要なのは書類の数ではなく、自社のISMSを説明・運用できる文書と記録が揃っていることです。
Q. 93の管理策をすべて実施する必要がありますか?
A. 単純に93管理策をすべて実施すればよいわけではありません。
自社のリスクアセスメントや法令・契約・事業上の要求事項などをもとに必要な管理策を決定し、附属書Aとの比較を行います。
適用しない管理策については、その理由を適用宣言書に記録します。
Q. ISMS取得にはどれくらいの期間が必要ですか?
A. ISMS-ACでは、認証機関への申請から認証登録までは最短で3〜4か月程度と案内しています。
ただし、その前にISMS構築・運用期間が必要です。
ゼロから取得する場合は、審査期間だけでなく、情報資産整理、リスク評価、規程作成、実際の運用、内部監査などを含めてスケジュールを組む必要があります。
Q. ISMSを取得した後も作業はありますか?
A. あります。
ISMSは一度取得して終了する認証ではありません。
認証取得後も継続的にISMSを運用し、サーベイランス審査や3年ごとの再認証審査を受けます。
そのため、取得時だけではなく「取得後も続けられる運用方法」を作っておくことが重要です。
Q. ExcelだけでもISMSを取得できますか?
A. ExcelやWord、Google Driveなどを使ってISMSを管理すること自体は可能です。
ただし、情報資産、リスク、委託先、教育、証跡、規程などの情報が分散すると、取得後の更新・確認作業が大きな負担になります。
長期的に運用するのであれば、ISMS情報をまとめて管理できる仕組みを検討するとよいでしょう。