SCS評価制度とは何か、★3・★4の違い、開始時期、評価方法、専門家・評価機関の役割、企業が今から準備すべきことを解説します。2026年9月時点の経済産業省・IPAの公式情報をもとに整理します。
SCS評価制度とは?★3・★4の違いと企業が今から準備すべきことを解説
SCS評価制度とは、企業のセキュリティ対策状況を段階的に評価し、その結果を登録・公表することで、サプライチェーン全体のセキュリティ水準向上を目指す制度です。
2026年9月29日時点では、★3・★4について2027年3月頃の運用開始が予定されており、要求事項・評価基準もすでに公開されています。
特に押さえておきたいのが、★3と★4では評価方法が大きく異なることです。
★3は、企業自身による自己評価に、登録されたSCSセキュリティ専門家による確認・助言を加える「専門家確認付き自己評価」です。
一方、★4では、SCS評価制度から指定された評価機関による第三者評価に加え、実地審査や技術検証が行われます。
SCS評価制度自体は任意の制度であり、すべての企業に取得が義務付けられるものではありません。
ただし、今後は企業間取引において、委託元企業が委託先へ一定のセキュリティ水準を求める際にSCSが活用されることが想定されています。
この記事では、SCS評価制度とは何か、★3・★4の違い、SCSセキュリティ専門家や評価機関とは誰なのか、ISMSとの関係、そして企業が今から何を準備すればよいのかを整理します。
※本記事は2026年9月29日時点で公開されている経済産業省・IPAの情報をもとに作成しています。SCS評価制度の★3・★4は2027年3月頃の運用開始が予定されており、今後、申請方法やガイダンス等の制度詳細が追加・変更される可能性があります。
SCS評価制度とは
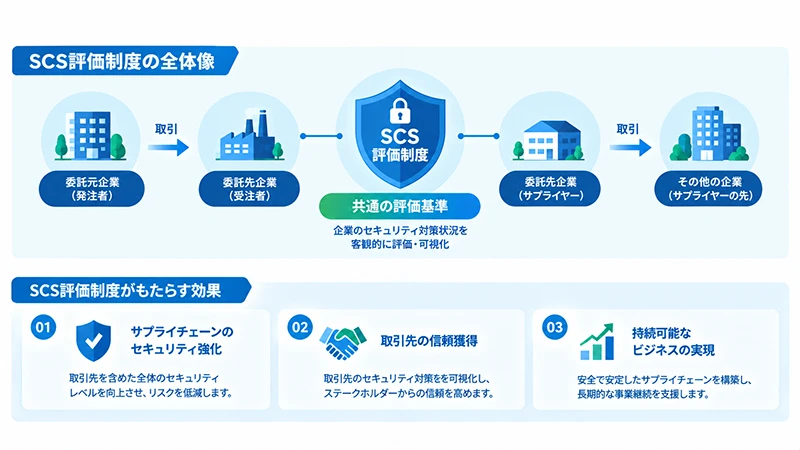
SCS評価制度の正式名称は、**「サプライチェーン強化に向けたセキュリティ対策評価制度」**です。
経済産業省と内閣官房国家サイバー統括室が公表した制度構築方針に基づいて構築され、IPA(独立行政法人情報処理推進機構)が制度を運営します。
制度が作られる背景には、サプライチェーンを経由したサイバー攻撃があります。
自社のセキュリティ対策を強化していても、業務委託先やシステム会社など、取引先の環境を経由して攻撃を受ければ、情報漏えいや事業停止などにつながる可能性があります。
一方、委託元企業が取引先ごとに独自のセキュリティチェックリストを作成すると、確認する側にも回答する側にも大きな負担が発生します。
SCS評価制度では、共通する基準に基づいて企業のセキュリティ対策状況を可視化することで、
- 委託元が取引先のセキュリティ水準を確認しやすくする
- 委託先が複数企業から異なるチェック項目への回答を求められる負担を減らす
- サプライチェーン全体のセキュリティ水準を高める
ことを目指しています。
SCS評価制度はいつから始まる?
2026年9月29日時点では、★3・★4について2027年3月頃の運用開始が予定されています。
★3・★4の要求事項・評価基準はすでにIPAから公開されています。
一方、制度開始に向けた詳細化は現在も進められています。
2026年9月時点では、
- ★3・★4の要求事項・評価基準:公開済み
- ★3・★4の解説書・取得ガイド:2026年10月頃公開予定
- SCS評価機関:2026年12月末頃から公表予定
- SCSセキュリティ専門家:2027年1月頃から公表予定
- ★3・★4:2027年3月頃運用開始予定
という段階です。
現時点ではまだ★3・★4を申請することはできません。
ただし、要求事項そのものはすでに公開されているため、自社の現在の対策状況を確認し、不足している項目を整理することは今から可能です。
SCS評価制度は義務?取得しないと取引できなくなる?
SCS評価制度は任意制度です。
国がすべての企業に★3や★4の取得を義務付けるものではなく、
「SCSを取得しなければ企業間取引ができなくなる」
「すべての中小企業がSCSを取得しなければならない」
という制度ではありません。
一方、SCS評価制度では、企業間取引において委託元が委託先へ必要なセキュリティ水準を提示し、その実施状況を確認する利用方法が想定されています。
そのため将来的に、取引先から
「SCS★3を取得していますか」
「SCS★3相当のセキュリティ対策を実施していますか」
といった確認を受けるケースが出てくる可能性があります。
特に、
- 大企業との取引が多い
- 顧客情報や機密情報を扱う
- システム開発・ITサービスを提供している
- 他社のシステムやデータにアクセスする
- すでに取引先からセキュリティチェックシートへの回答を求められている
といった企業は、早めに制度内容を確認しておく意味があります。
SCSの★3・★4・★5とは
SCS評価制度では、企業のセキュリティ対策状況を段階的に評価します。
2026年9月時点で具体的な要求事項・評価基準が公開されているのは、主に★3と★4です。
| 段階 | セキュリティ水準 | 評価方法 |
|---|---|---|
| ★3 | 一般的なサイバー脅威に対処しうる水準 | 専門家確認付き自己評価 |
| ★4 | ★3より高度な対策に加え、被害拡大防止やサプライチェーン強靭化等を求める水準 | 第三者評価・実地審査・技術検証 |
| ★5 | より高度なサイバー攻撃への対応を想定 | 2026年9月時点では詳細検討中 |
企業がまず理解しておきたいのは、★3と★4では単純に要求事項の数や難易度だけでなく、評価を行う仕組み自体が異なる点です。
SCS★3とは
★3では、一般的なサイバー脅威に対処しうるセキュリティ水準が求められます。
取得希望企業が★3の要求事項・評価基準に沿って自己評価を行い、その結果についてSCSセキュリティ専門家による確認・助言を受けます。
大まかな流れは次のとおりです。
- 企業が★3の要求事項・評価基準に基づいて自己評価する
- SCSセキュリティ専門家が自己評価内容を確認する
- 必要に応じて専門家から助言を受け、評価結果や対策を修正する
- 専門家が最終的な申請内容を確認し、了承した場合に署名する
- 経営層による自己適合宣誓を含めて制度事務局へ申請する
- 申請内容に問題がなければ登録・公表される
つまり★3は、
「企業だけで行う自己評価」ではなく、「企業による自己評価+登録された専門家による確認」
という仕組みです。
★3の「SCSセキュリティ専門家」とは誰?
「専門家確認付き自己評価」と聞くと、
「専門家とは誰なのか」
「セキュリティコンサル会社へ依頼する必要があるのか」
と疑問に感じる方も多いでしょう。
SCS評価制度でいう専門家は、単にセキュリティに詳しい人や、セキュリティコンサルタントを名乗っている人ではありません。
一定の資格・力量を持ち、所定の研修を受講したうえでSCS評価制度の事務局へ登録された個人を「SCSセキュリティ専門家」とします。
2026年9月時点では、以下のいずれかの資格等を保持することが要件として示されています。
- 情報処理安全確保支援士
- 公認情報セキュリティ監査人
- CISSP
- CISA
- CISM
- ISO27001 主任審査員
これらの資格を持っているだけで、自動的にSCSセキュリティ専門家になるわけではありません。
資格要件に加えて、SCS評価制度に関する所定の研修を受講し、制度事務局へ登録する必要があります。
2026年9月29日時点では、SCSセキュリティ専門家については2027年1月頃から公表される予定です。
自社の社員でもSCSセキュリティ専門家になれる?
制度上、社内のSCSセキュリティ専門家が★3の確認を行うことも想定されています。
IPAの制度説明でも、「社内外のセキュリティ専門家」が自己評価内容を確認する仕組みとされています。
つまり、必ず外部のコンサル会社や専門家へ依頼しなければならないわけではありません。
ただし、
「情報システム担当者だから確認できる」
「セキュリティ業務の経験が長いから確認できる」
というわけでもありません。
自社の社員や役員などがSCSセキュリティ専門家になる場合も、
対象となる資格等の保持 → 所定研修の受講 → SCS評価制度への登録
という要件を満たす必要があります。
また、SCSセキュリティ専門家として登録されるのは企業そのものではなく、要件を満たした個人です。
そのため、自社でSCS★3対応を継続的に進める企業では、対象資格を持つ社内人材をSCSセキュリティ専門家として登録するという選択肢も考えられます。
SCSセキュリティ専門家はコンサルタント?
必ずしも「SCSセキュリティ専門家=コンサルタント」ではありません。
制度上のSCSセキュリティ専門家の主な役割は、★3において、
- 企業が作成した自己評価結果を確認する
- 必要に応じて評価結果の修正等について助言する
- 最終的な申請内容を確認する
- 内容を了承した場合に署名する
ことです。
外部のSCSセキュリティ専門家へ依頼する場合には、SCS取得準備やセキュリティ改善のコンサルティングとあわせて支援を受けるケースも考えられます。
一方で、一般的なセキュリティコンサルタントであれば誰でも★3の確認者になれるわけではありません。
SCSセキュリティ専門家としての資格・研修・登録要件を満たしている必要があります。
SCS★4とは
★4では、★3よりも高度なセキュリティ対策が求められます。
IPAでは、★4について、初期侵入を防ぐだけでなく、
- 組織内部への被害拡大防止
- 組織外への被害拡大防止
- 攻撃者による目的遂行リスクの低減
- 取引先のデータやシステムの保護
- サプライチェーン上の役割に応じた強靭化
などを含む水準として整理しています。
さらに、評価方法も★3とは大きく異なります。
★4では、SCS評価制度から指定された評価機関によって、
- 文書確認
- 実地審査
- 技術検証
が行われます。
技術検証では、インターネットに公開されている機器等を対象とした脆弱性検査なども想定されています。
★4は、規程や自己評価だけでなく、実際のシステムやセキュリティ対策が機能しているかまで第三者が確認する仕組みなのです。
★4の「評価機関」とは?
★4における第三者評価を実施するのが、SCS評価制度の評価機関です。
評価機関は誰でも名乗れるわけではありません。
SCS評価制度が定める指定基準を満たし、審査を受けたうえで指定された法人が評価機関となります。
2026年9月時点では、評価機関・技術検証事業者・研修事業者の第1回指定申請が始まっており、評価機関については2026年12月末頃から公表される予定です。
★4の取得希望企業は、指定された評価機関へ評価を依頼します。
評価機関は、
- 文書確認
- 実地審査
- 技術検証
- 評価結果の取りまとめ
- 評価報告書の発行
を行います。
その後、取得希望企業が評価報告書を使ってSCS評価制度の事務局へ★4の登録を申請します。
SCS★4の評価機関はISMSの認証機関と同じ?
役割としては似ていますが、同じ制度の機関ではありません。
ISMSでは、ISMS-AC等から認定を受けたISMS認証機関が、ISO/IEC 27001等への適合性について第三者審査を行います。
一方、SCS★4では、SCS評価制度から指定された評価機関が、SCS★4の要求事項・評価基準に基づく第三者評価を行います。
整理すると次のようになります。
| 項目 | ISMS | SCS★4 |
|---|---|---|
| 評価対象 | ISO/IEC 27001等への適合性 | SCS★4の要求事項・評価基準 |
| 第三者 | ISMS認証機関 | SCS評価機関 |
| 機関の資格 | ISMS制度上の認定 | SCS評価制度上の指定 |
| 主な確認 | マネジメントシステムの審査 | 文書確認・実地審査・技術検証 |
| 最終結果 | ISMS認証 | SCS★4として登録 |
「SCS評価機関は、役割としてはISMSの認証機関に近いが、別の制度に基づく機関」
と理解すると分かりやすいでしょう。
既存のISMS認証機関であっても、それだけで自動的にSCS評価機関になるわけではなく、SCS評価制度上の指定を受ける必要があります。
★3と★4の違いを比較
ここまでの違いを整理すると、次のようになります。
| 項目 | ★3 | ★4 |
|---|---|---|
| 想定する水準 | 一般的なサイバー脅威への対処 | より高度な対策・被害拡大防止・サプライチェーン強靭化 |
| 基本的な評価 | 自己評価 | 第三者評価 |
| 確認する人・機関 | SCSセキュリティ専門家 | SCS評価機関 |
| 専門家・機関の主体 | 登録された個人 | 指定された法人 |
| 社内人材による対応 | 要件を満たすSCSセキュリティ専門家であれば想定されている | 自社による第三者評価ではなく指定評価機関へ依頼 |
| 文書確認 | あり | あり |
| 実地審査 | 原則なし | あり |
| 技術検証 | 原則なし | あり |
| 申請 | 専門家の署名を含む自己評価結果を提出 | 評価機関の評価報告書をもとに申請 |
★3は「自己評価だから簡単」、★4は「第三者評価だから難しい」とだけ理解するのではなく、誰が評価し、どこまで実態を確認するかが異なる制度と捉えることが重要です。
★3を取ってからでないと★4は取得できない?
いいえ。
★3を先に取得することは、★4取得の必須条件ではありません。
上位の段階では下位の段階で求められる事項も含まれますが、
「★3を取得した企業だけが★4へ進める」
という制度ではありません。
自社の事業内容やサプライチェーン上の役割、取引先から要求されるセキュリティ水準などに応じて、最初から★4を検討することも可能です。
重要なのは、単純に高い★を目指すことではなく、自社にどの水準が必要なのかを判断することです。
SCS★3・★4の登録費用はいくら?
2026年9月18日にIPAからSCS評価制度の料金設定が公表されています。
登録希望企業がIPAへ支払う登録料は次のとおりです。
| 対象 | 2028年3月31日まで | 2028年4月1日以降 |
|---|---|---|
| ★3 | 10,000円/1年分 | 20,000円/1年分 |
| ★4 | 60,000円/3年分 | 60,000円/3年分 |
ただし、この金額だけで★3・★4を取得できるという意味ではありません。
★3の場合、外部のSCSセキュリティ専門家へ確認を依頼する場合には、専門家への費用が別途発生する可能性があります。
★4についても、評価機関による第三者評価や技術検証等にかかる費用は、IPAへ支払う登録料とは別に考える必要があります。
実際の取得コストを検討する際は、
「IPAへの登録料」と「専門家・評価機関等へ支払う評価・支援費用」を分けて考えること
が重要です。
SCS評価制度ではどのような対策が求められる?
SCSでは、単にウイルス対策ソフトやEDRを導入しているかだけを確認するわけではありません。
組織としてセキュリティを管理し、実際に運用できているかを幅広く確認します。
例えば、
- セキュリティに関する責任者・体制
- 情報やシステム等の管理
- リスクの把握
- アカウント・アクセス権限の管理
- セキュリティ設定
- 脆弱性への対応
- インシデント発生時の対応
- バックアップ・復旧
- 従業員へのセキュリティ教育
- 委託先・サプライチェーン管理
- 実施した対策の記録・証跡
など、技術面と管理面の両方が対象となります。
また、IPAのFAQでは、★3・★4を取得するには、それぞれに定められた要求事項・評価基準を満たす必要があるとされています。
重要なのは、規程に「対策を実施する」と書いてあるだけではなく、実際に対策が実施され、そのことを説明・確認できる状態を作ることです。
★3の具体的な要求事項については、別記事で詳しく整理しています。
関連記事:SCS評価制度★3とは?要求事項と企業が準備すべきセキュリティ対策を解説
ISMSを取得していればSCS★3も取得できる?
ISMSとSCS評価制度は別の制度であり、
「ISMSを取得していれば自動的にSCS★3も取得できる」
わけではありません。
要求事項や評価方法も同一ではありませんが、一方で、実務上重なるセキュリティ管理領域は多くあります。
例えば、
- 情報資産管理
- リスク管理
- 規程・ルールの整備
- セキュリティ教育
- インシデント対応
- 委託先管理
- アクセス管理
- 記録・証跡管理
などです。
そのため、ISMSを実際に運用している企業では、既存の管理体制や記録をSCS★3への準備に活かせる可能性があります。
ただし、現在のISMS運用だけでSCSのすべての要求事項を満たしているとは限りません。
SCSの要求事項と現在の運用を照合し、不足している対策を確認することが必要です。
関連記事:SCS評価制度とISMSの違いは?共通点・要求事項・評価方法を比較
制度開始前の今からSCS対策を始める意味はある?
あります。
SCS★3・★4の要求事項・評価基準はすでに公開されているため、制度開始前でも自社の現状確認を進めることができます。
また、セキュリティ対策には、
「申請直前に書類を作れば完了するもの」
だけではありません。
例えば、
「従業員へ定期的にセキュリティ教育を行っている」
状態を作るには、教育内容を決めるだけでなく、実際に教育を実施し、その記録を残す必要があります。
同じように、
- 情報資産の棚卸し
- リスク評価
- 委託先の評価
- アカウント管理
- インシデント対応
- セキュリティ教育
- セキュリティ訓練
- 実施記録・証跡の保存
などは、継続的に運用することで実態と記録が蓄積されていきます。
そのため、
「制度が始まってから一気に対応する」のではなく、「今の要求事項と自社の状態を比較する」ことから始める
のがおすすめです。
SCS対応で企業が今から準備すべき5つのこと
1. 自社に必要な★の水準を確認する
まず、★3と★4のどちらを検討すべきなのか整理します。
すべての企業が★4を目指す必要があるわけではありません。
自社の事業内容、扱う情報、取引先との関係、サプライチェーン上の役割などを確認しましょう。
2. 公開されている要求事項と自社の状態を比較する
IPAから★3・★4の要求事項・評価基準はすでに公開されています。
まずは各項目を、
- 対応済み
- 一部対応
- 未対応
- 現時点では判断できない
などに分けると、不足している対策を把握しやすくなります。
3. 情報資産・委託先・セキュリティ体制を整理する
セキュリティ対策を検討する前に、何を守るのかを把握する必要があります。
例えば、
- 利用しているシステム
- SaaS・クラウドサービス
- PC・スマートデバイス
- 保有している重要情報
- 外部委託先
- システム管理者
- セキュリティ担当者
などを整理します。
4. 不足している対策を実際の運用に落とし込む
規程やルールを作成するだけでなく、
「誰が」
「いつ」
「何を」
「どのように確認するのか」
まで決めておくことが重要です。
例えば委託先管理であれば、委託先一覧を作るだけでなく、どのタイミングで、どの基準を使って評価するのかまで決めます。
5. 実施したことを証明できる記録・証跡を残す
セキュリティ対策で見落とされやすいのが記録です。
対策を実施していても、
「いつ実施したのか」
「誰が確認したのか」
「どのような結果だったのか」
が分からなければ、後から実施状況を説明することが難しくなります。
教育記録、委託先評価、インシデント対応、リスク評価、各種点検などについて、継続的に証跡を残せる状態を作っておくことが重要です。
関連記事:SCS★3対策は何から始める?情報資産・委託先・教育・証跡の準備方法
ISMSを自社で取得して分かった「作ること」より「運用すること」の難しさ
当社では、ISMS認証をコンサル会社に依頼せず、自社で取得しました。
実際に取得を進める中で感じたのは、規程や台帳を一度作成すること以上に、その後の管理と運用を継続することに負荷がかかるということです。
例えば、
- 情報資産を最新の状態に保つ
- リスク評価を更新する
- 委託先を定期的に確認する
- 従業員教育を実施する
- 訓練結果を残す
- インシデントを記録する
- 実施した対策の証跡を残す
といった業務は、一度対応して終わりではありません。
Excel、Word、Google Driveなど複数の場所へ情報が分散していると、
「最新の台帳はどれか」
「前回の教育記録はどこにあるか」
「この対策はいつ、誰が確認したか」
といったことを確認するだけでも時間がかかります。
SCSとISMSは別の制度ですが、セキュリティ対策を継続的に運用し、その実施状況を説明できる状態にするという点では、共通する実務上の課題があります。
GuardiveでSCS★3取得に向けた準備・運用を支援
Guardiveでは、SCS★3取得に向けた準備・運用を支援しています。
2026年9月時点で公開されているSCS★3の要求事項を取り込み、自社の対応状況を確認・可視化できるようにしています。
SCS対応では、要求事項を一度チェックして終わりではありません。
実際には、
- どの要求事項に対応できているか
- どの項目が未対応なのか
- どのような対策を実施したのか
- その証跡がどこにあるのか
- 継続的に運用できているか
を管理していく必要があります。
Guardiveは、当社自身がISMSをコンサルなしで取得・運用した経験をもとに、こうしたセキュリティ管理を継続しやすくすることを目的として開発しています。
なお、Guardiveを利用すればSCS★3を取得できることを保証するものではありません。
★3を取得する際には、SCS評価制度へ登録されたSCSセキュリティ専門家による確認が必要です。
また、★4では指定された評価機関による第三者評価・実地審査・技術検証が必要となります。
Guardiveでは現時点で、主にSCS★3の要求事項を意識したセキュリティ管理・運用の支援を想定しています。
まとめ
SCS評価制度は、企業のセキュリティ対策状況を段階的に評価・可視化し、サプライチェーン全体のセキュリティ水準を向上させるための制度です。
2026年9月29日時点では、★3・★4について2027年3月頃の運用開始が予定されています。
特に押さえておきたいポイントは次のとおりです。
- SCS評価制度は任意制度
- ★3は企業による自己評価+SCSセキュリティ専門家による確認
- SCSセキュリティ専門家は資格・研修・登録要件を満たした個人
- 条件を満たせば社内の人材がSCSセキュリティ専門家になることも想定されている
- ★4は指定された評価機関による第三者評価
- ★4では文書確認だけでなく実地審査・技術検証も行われる
- SCS評価機関はISMS認証機関に近い役割だが、別制度の機関
- ★3を取得していなくても★4を直接取得することは制度上可能
- ★3・★4の要求事項・評価基準はすでに公開されている
- ISMSとは別制度だが、共通するセキュリティ管理領域は多い
- 制度開始前でも自社の現状確認や不足対策の整理を始められる
特にSCS★3を検討している企業は、まず公開されている要求事項と現在のセキュリティ対策を比較するところから始めるとよいでしょう。
制度開始直前に規程や証跡をまとめて作るのではなく、情報資産管理、リスク管理、委託先管理、教育、訓練、インシデント対応などを日常業務として運用しておくことで、SCSへの対応だけでなく、自社の実際のセキュリティ水準向上にもつながります。
参考にした主な公式情報
- 経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
- 経済産業省・内閣官房国家サイバー統括室「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」
- IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
- IPA「SCS評価制度の詳細情報」
- IPA「★3・★4 要求事項・評価基準」
- IPA「SCSセキュリティ専門家・評価機関」
- IPA「SCS評価制度 よくある質問」
- IPA「SCS評価制度 料金設定のお知らせ」
- ISMS-AC「情報セキュリティマネジメントシステム(ISMS)適合性評価制度の概要」
よくある質問
Q. SCS評価制度とは何ですか?
A. SCS評価制度は「サプライチェーン強化に向けたセキュリティ対策評価制度」のことで、企業のセキュリティ対策状況を段階的に評価し、その結果を登録・公表する制度です。IPAが制度を運営し、サプライチェーン全体のセキュリティ水準を高めることを目的としています。
Q. SCS評価制度とは何ですか?
A. SCS評価制度は「サプライチェーン強化に向けたセキュリティ対策評価制度」のことで、企業のセキュリティ対策状況を段階的に評価し、その結果を登録・公表する制度です。IPAが制度を運営し、サプライチェーン全体のセキュリティ水準を高めることを目的としています。
Q. SCS評価制度はいつから始まりますか?
A. 2026年9月29日時点では、★3・★4について2027年3月頃の運用開始が予定されています。制度詳細については今後も追加・変更される可能性があるため、IPA・経済産業省の最新情報を確認してください。
Q. SCS★3と★4の違いは何ですか?
A. 大きな違いは求められるセキュリティ水準と評価方法です。★3は企業による自己評価を登録されたSCSセキュリティ専門家が確認します。★4では指定された評価機関による第三者評価に加え、実地審査や技術検証が行われます。
Q. SCS★3の「専門家」とは誰ですか?
A. SCS評価制度へ登録された「SCSセキュリティ専門家」です。情報処理安全確保支援士、公認情報セキュリティ監査人、CISSP、CISA、CISM、ISO27001主任審査員のいずれかを保持し、所定の研修を受講するなどの要件を満たしたうえで制度へ登録する必要があります。
Q. 自社の社員でもSCSセキュリティ専門家になれますか?
A. 制度上、社内外のSCSセキュリティ専門家による確認が想定されています。そのため、自社の社員等でも、必要な資格・研修・登録要件を満たせばSCSセキュリティ専門家として★3の確認を担うことが可能です。単に情報システム担当者であるというだけでは要件を満たしません。
Q. SCSセキュリティ専門家はセキュリティコンサルタントですか?
A. 必ずしも同じではありません。SCSセキュリティ専門家は、SCS制度上の資格・研修・登録要件を満たした専門家です。外部専門家の場合はコンサルティング等とあわせて支援を提供することも考えられますが、一般的なセキュリティコンサルタントであれば誰でも★3の確認を行えるわけではありません。
Q. SCS★4の評価機関はISMSの認証機関と同じですか?
A. 同じ制度の機関ではありませんが、第三者として企業の対策状況を評価するという意味では近い役割です。ISMSでは認定された認証機関がISO/IEC 27001等への適合性を審査しますが、SCS★4ではSCS評価制度から指定された評価機関が文書確認・実地審査・技術検証を行います。
Q. SCS★3は自己評価だけで取得できますか?
A. いいえ。企業自身で自己評価を行いますが、登録されたSCSセキュリティ専門家が内容を確認し、必要に応じて助言したうえで、最終的な申請内容に署名する仕組みです。
Q. SCS★3を取得しないと★4は取得できませんか?
A. いいえ。★3を先に取得することは★4取得の必須条件ではありません。自社に必要なセキュリティ水準に応じて、最初から★4を検討することも制度上可能です。
Q. SCS評価制度への対応は義務ですか?
A. SCS評価制度自体は任意制度です。すべての企業に★取得を義務付けるものではありません。ただし、実際の企業間取引において、委託元などから一定のSCS水準を求められる可能性はあります。
Q. SCS★3の登録費用はいくらですか?
A. 2026年9月18日にIPAが公表した料金では、★3の登録料は2028年3月31日まで1年分10,000円、2028年4月1日以降は1年分20,000円です。ただし、外部のSCSセキュリティ専門家へ確認を依頼する費用等は別途発生する可能性があります。
Q. ISMSを取得していればSCS★3も取得できますか?
A. ISMSとSCS評価制度は別制度のため、ISMSを取得しているだけで自動的にSCS★3を取得できるわけではありません。一方、情報資産管理、リスク管理、教育、委託先管理、インシデント対応など共通する管理領域は多く、既存のISMS運用をSCS★3準備に活かせる可能性があります。
Q. 制度開始前でもSCS対策を始められますか?
A. はい。★3・★4の要求事項・評価基準はすでに公開されています。まず公開されている要求事項と自社の現在の対策状況を比較し、不足している対策を整理するところから始められます。